Generador de contraseñas y gestor de secretos: una cadena auditada
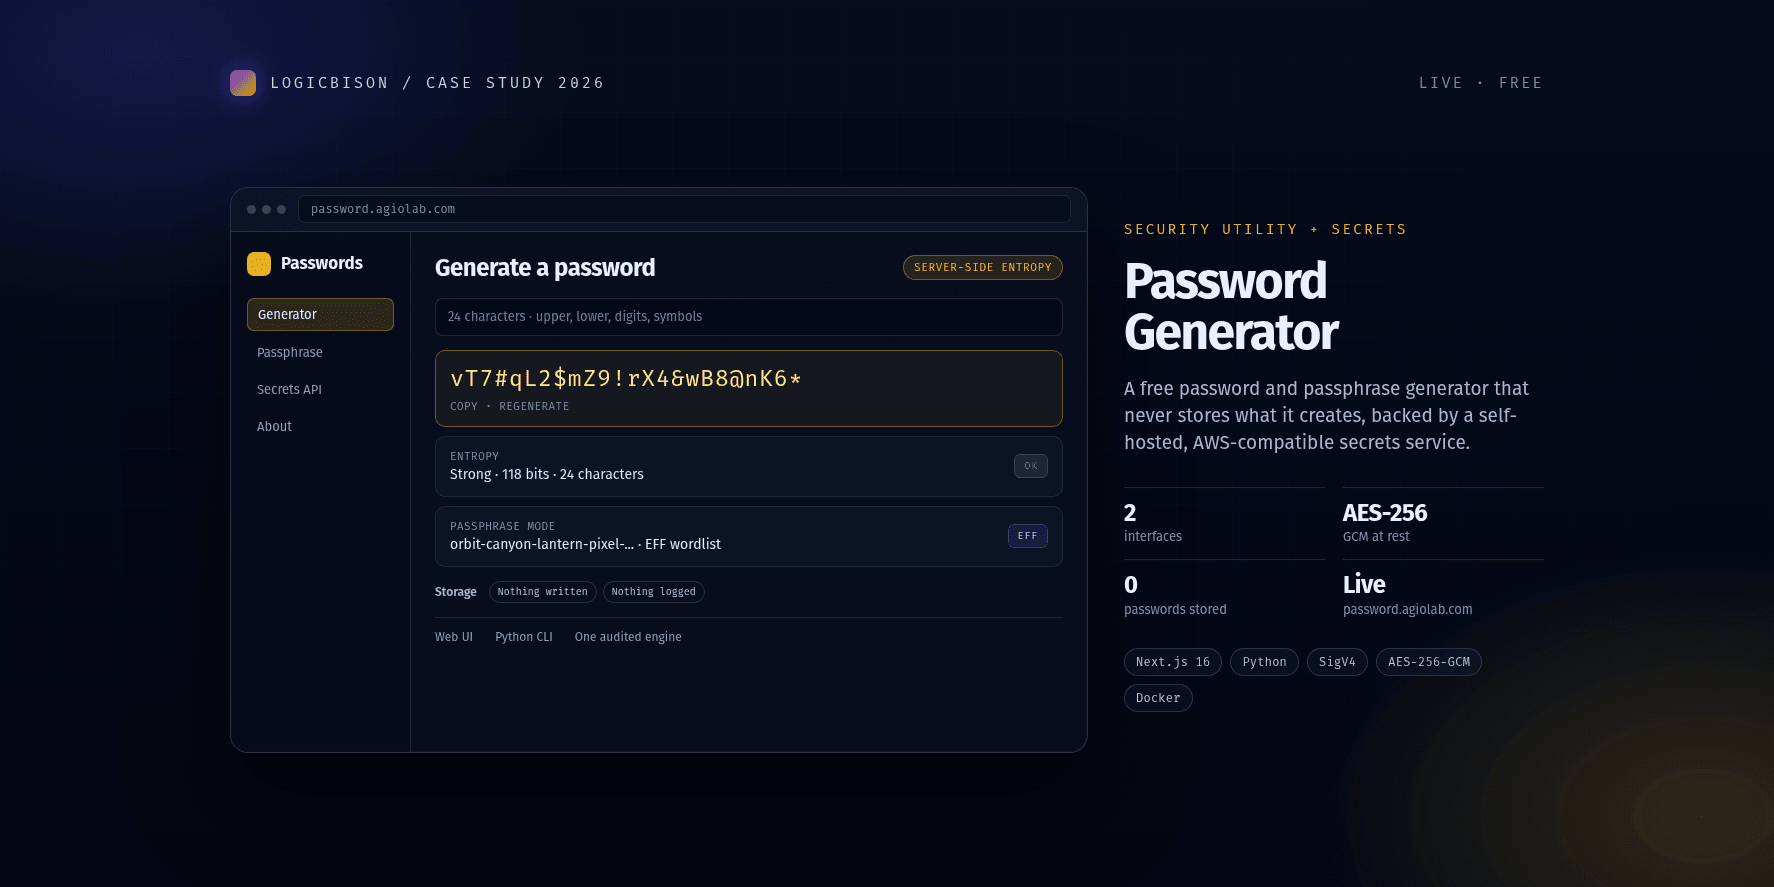
Un generador gratuito de contraseñas y frases de paso que nunca guarda lo que crea, respaldado por un servicio autoalojado compatible con AWS Secrets Manager y cifrado AES-256-GCM en reposo.
La mayoría de los generadores de contraseñas piden confianza sin mostrar nada. La página produce una cadena, la cadena desaparece y el visitante no puede saber si la aleatoriedad es real, si el valor quedó en un log o si el mismo código corre en otro lugar.
Esta cadena responde esas preguntas con una sola implementación auditada. La interfaz web y la CLI de Python comparten el mismo generador, construido sobre secrets.SystemRandom. Nada de lo generado se guarda, se registra ni se envía a un tercero. Detrás del generador vive un servicio de secretos autoalojado que habla el protocolo de AWS Secrets Manager, para que las aplicaciones mantengan sus secretos de ejecución en la misma pila.
El problema
Las herramientas gratuitas de contraseñas suelen fallar en una de dos direcciones. O la generación ocurre en un script opaco sin explicación, o la herramienta es una capa delgada sobre un servicio que ve la contraseña. Después los equipos necesitan un segundo producto para los secretos de la aplicación, y los dos sistemas se separan.
El requisito era una utilidad pública que fuera honesta sobre cómo funciona, más un almacén de secretos al que las aplicaciones llegaran con herramientas estándar de AWS, sin adoptar una cuenta en la nube para un despliegue pequeño.
El enfoque
Un generador en Python es la fuente de verdad. Produce contraseñas por carácter y frases EFF Diceware con secrets.SystemRandom, aplica conteos por clase y filtros de ambigüedad, y lo invocan tanto la CLI como la API de Next.js. El navegador nunca genera con Math.random y la API nunca escribe el resultado.
El servicio de secretos es una implementación en Node.js sin dependencias del protocolo de AWS Secrets Manager: AWS JSON 1.1, verificación SigV4, errores con formato de AWS, versiones y etiquetas de etapa, tokens idempotentes, borrado suave con ventana de recuperación, tags y credenciales de cliente con prefijo. Los valores se cifran con AES-256-GCM usando un IV aleatorio de 96 bits y AAD ligado al ARN y al id de versión del secreto.
Ambos servicios corren en Docker. La aplicación y el servicio de secretos escuchan en loopback, y nginx del host termina TLS y hace proxy hacia ellos. Desarrollo y producción usan proyectos de Compose separados, archivos de entorno alineados línea por línea, respaldos completos de volumen con manifiestos y checksums, y un solo script de control para arranque, salud, smoke, respaldo, restauración y operaciones de secretos.
El resultado
En producción en password.agiolab.com y secrets.agiolab.com. El generador es gratuito, público y sin cuenta. El servicio de secretos responde health checks y el protocolo de AWS, y el repositorio incluye una especificación OpenAPI, una guía de integración de clientes y verificación con AWS CLI, SDK v3 y boto3.
El código tiene licencia MIT y es público. La verificación se hace con pruebas de humo, comprobaciones de protocolo y simulacros de restauración, no con una suite unitaria grande, y el servicio se ejercitó contra los clientes reales de AWS.
Abrir el generador gratuito
Gratuito y público, sin cuenta. El gestor de secretos es una API autenticada en secrets.agiolab.com, compatible con AWS CLI, SDK v3 y boto3.
Conclusión clave
Un generador de contraseñas es fácil de escribir y difícil de confiar. Lo valioso es un motor auditado, una interfaz pública y un servicio de secretos que demuestra que el valor nunca se guardó.
¿Listo para construir su plataforma?
Una llamada de 30 minutos para ver si soy el aliado correcto. Sin discurso de venta. Sin presión. En español o inglés, solo una conversación sobre lo que necesita construir.
Cada proyecto se define y se cotiza de forma individual. No hay tarifario y no hay precio antes de entender el sistema. El primer paso es una llamada de 30 minutos, en español o inglés; de ahí sale una lectura clara del alcance, la secuencia y lo que requiere el trabajo.